三重安全防护 —— QBotClaw 怎么保护你的隐私和数据
为什么需要安全防护
让 AI 自动操作你的浏览器和电脑是一件风险很高的事——如果指令理解错了(比如删错文件、点错支付按钮),后果可能很严重。
QBotClaw 在设计上就把安全作为核心约束,构建了三重防护机制。
第一重:安全沙箱隔离
QBotClaw 的执行环境与浏览器本身隔离:
- 操作限制在浏览器标签页和沙箱内
- 对本地文件的访问受浏览器安全模型约束
- 执行过程不会直接影响操作系统层面的设置
这意味着即使 QBotClaw 的执行出了问题,也不会影响整个电脑的正常运行。
第二重:安全指令约束
QBotClaw 内置了安全黑名单和安全指令 Markdown 约束:
- 某些高危操作(删除系统文件、修改系统设置、未经确认的支付操作等)被明确禁止
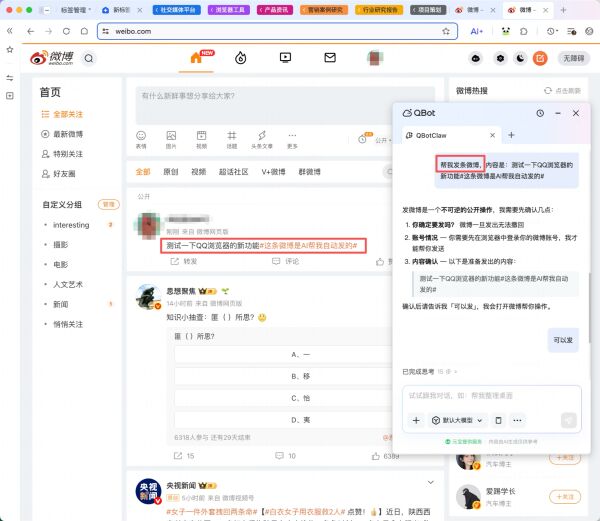
- 执行涉及敏感操作的指令前会主动弹出确认卡,等待用户明确授权
- 不安全的指令会被拦截或降级处理
第三重:Skillhub 认证机制
第三方开发者可以为 QBotClaw 编写额外的 Skill,但这些 Skill 必须经过 Skillhub 认证才能在 QBotClaw 里运行。认证机制确保:
- Skill 代码经过安全审查
- Skill 的权限范围是最小必要的
- 恶意代码无法通过 Skill 渠道注入
用户能做什么
除了信任三重防护,你自己也可以:
- 审查指令:在授权执行前看清楚 QBotClaw 到底要做什么
- 设置执行前确认:对某些敏感操作可以要求每次都弹出确认
- 使用可信 Skill:只从 Skillhub 安装认证过的 Skill,不要装来路不明的
- 最小权限原则:需要远程遥控时用微信,本地处理时关闭远程功能